Selbsthilfe bei Datenpannen: Mit haveibeenpwned.com gegen Internetbetrug

Nikolaj Kolbasko
Oktober 20, 2025
⏳ 8 min
In den meisten Fällen beginnen Geschichten von Informatikern mit den Worten „Du bist doch IT-ler“. Auch diese hier ist keine Ausnahme. Eine echte Geschichte von Internetbetrug beim Online-Banking, dem Schutz sensibler Daten und haveibeenpwned.com als Werkzeug zur digitalen Selbstverteidigung.
Ein IT-Notfall in Adiletten
Eines Tages erreichte mich die Nachricht meiner Nachbarin – nennen wir sie Anne. Es gäbe einen IT-Notfall. Ich zog rasch die Adiletten an und sprintete in das Gebäude nebenan.
Natürlich, gab es erstmal eine Portion feuriges Chili con Carne für mich und meine Frau. Doch welches Feuer ich anschließend löschen würde, ahnte ich da noch nicht.
Kleine Beträge, großes Problem
Anne zeigt mir ihr Bankkonto. Ihre Bank war eine Neobank, die mir in den Medien schon mehrfach wegen Sicherheitslücken aufgefallen war. Auf ominöse Art und Weise verschwanden Kleinbeträge von ihrem Konto – mal wöchentlich, mal täglich, mit bis zu fünf aufeinanderfolgenden Überweisungen unter einem Euro.
Ich vermutete, dass diese Abbuchungen absichtlich so niedrig gewählt wurden, um unter dem Radar zu bleiben, sowohl für Anne als auch für die Sicherheitssysteme der Bank. Ein klassischer Fall von Online-Banking-Betrug, den man leicht übersieht.
Doch Kleinvieh macht bekanntlich auch Mist: 80 Cent pro Transaktion, summieren sich schnell zu vier Euro am Tag oder 120 Euro im Monat.
Erste Verdachtsmomente und Recherchen
Das Überweisungsziel war Anne völlig unbekannt. Eine kurze Recherche zeigte uns, dass das Geld an eine Art PayPal-Alternative in Indien gesendet wurde. Ein deutlicher Hinweis auf betrügerische Zahlungsdienste.
Ich bin kein Security-Experte, aber ein Freund des gesunden Menschenverstands – und praktischer Tools. Eines davon ist haveibeenpwned.com.
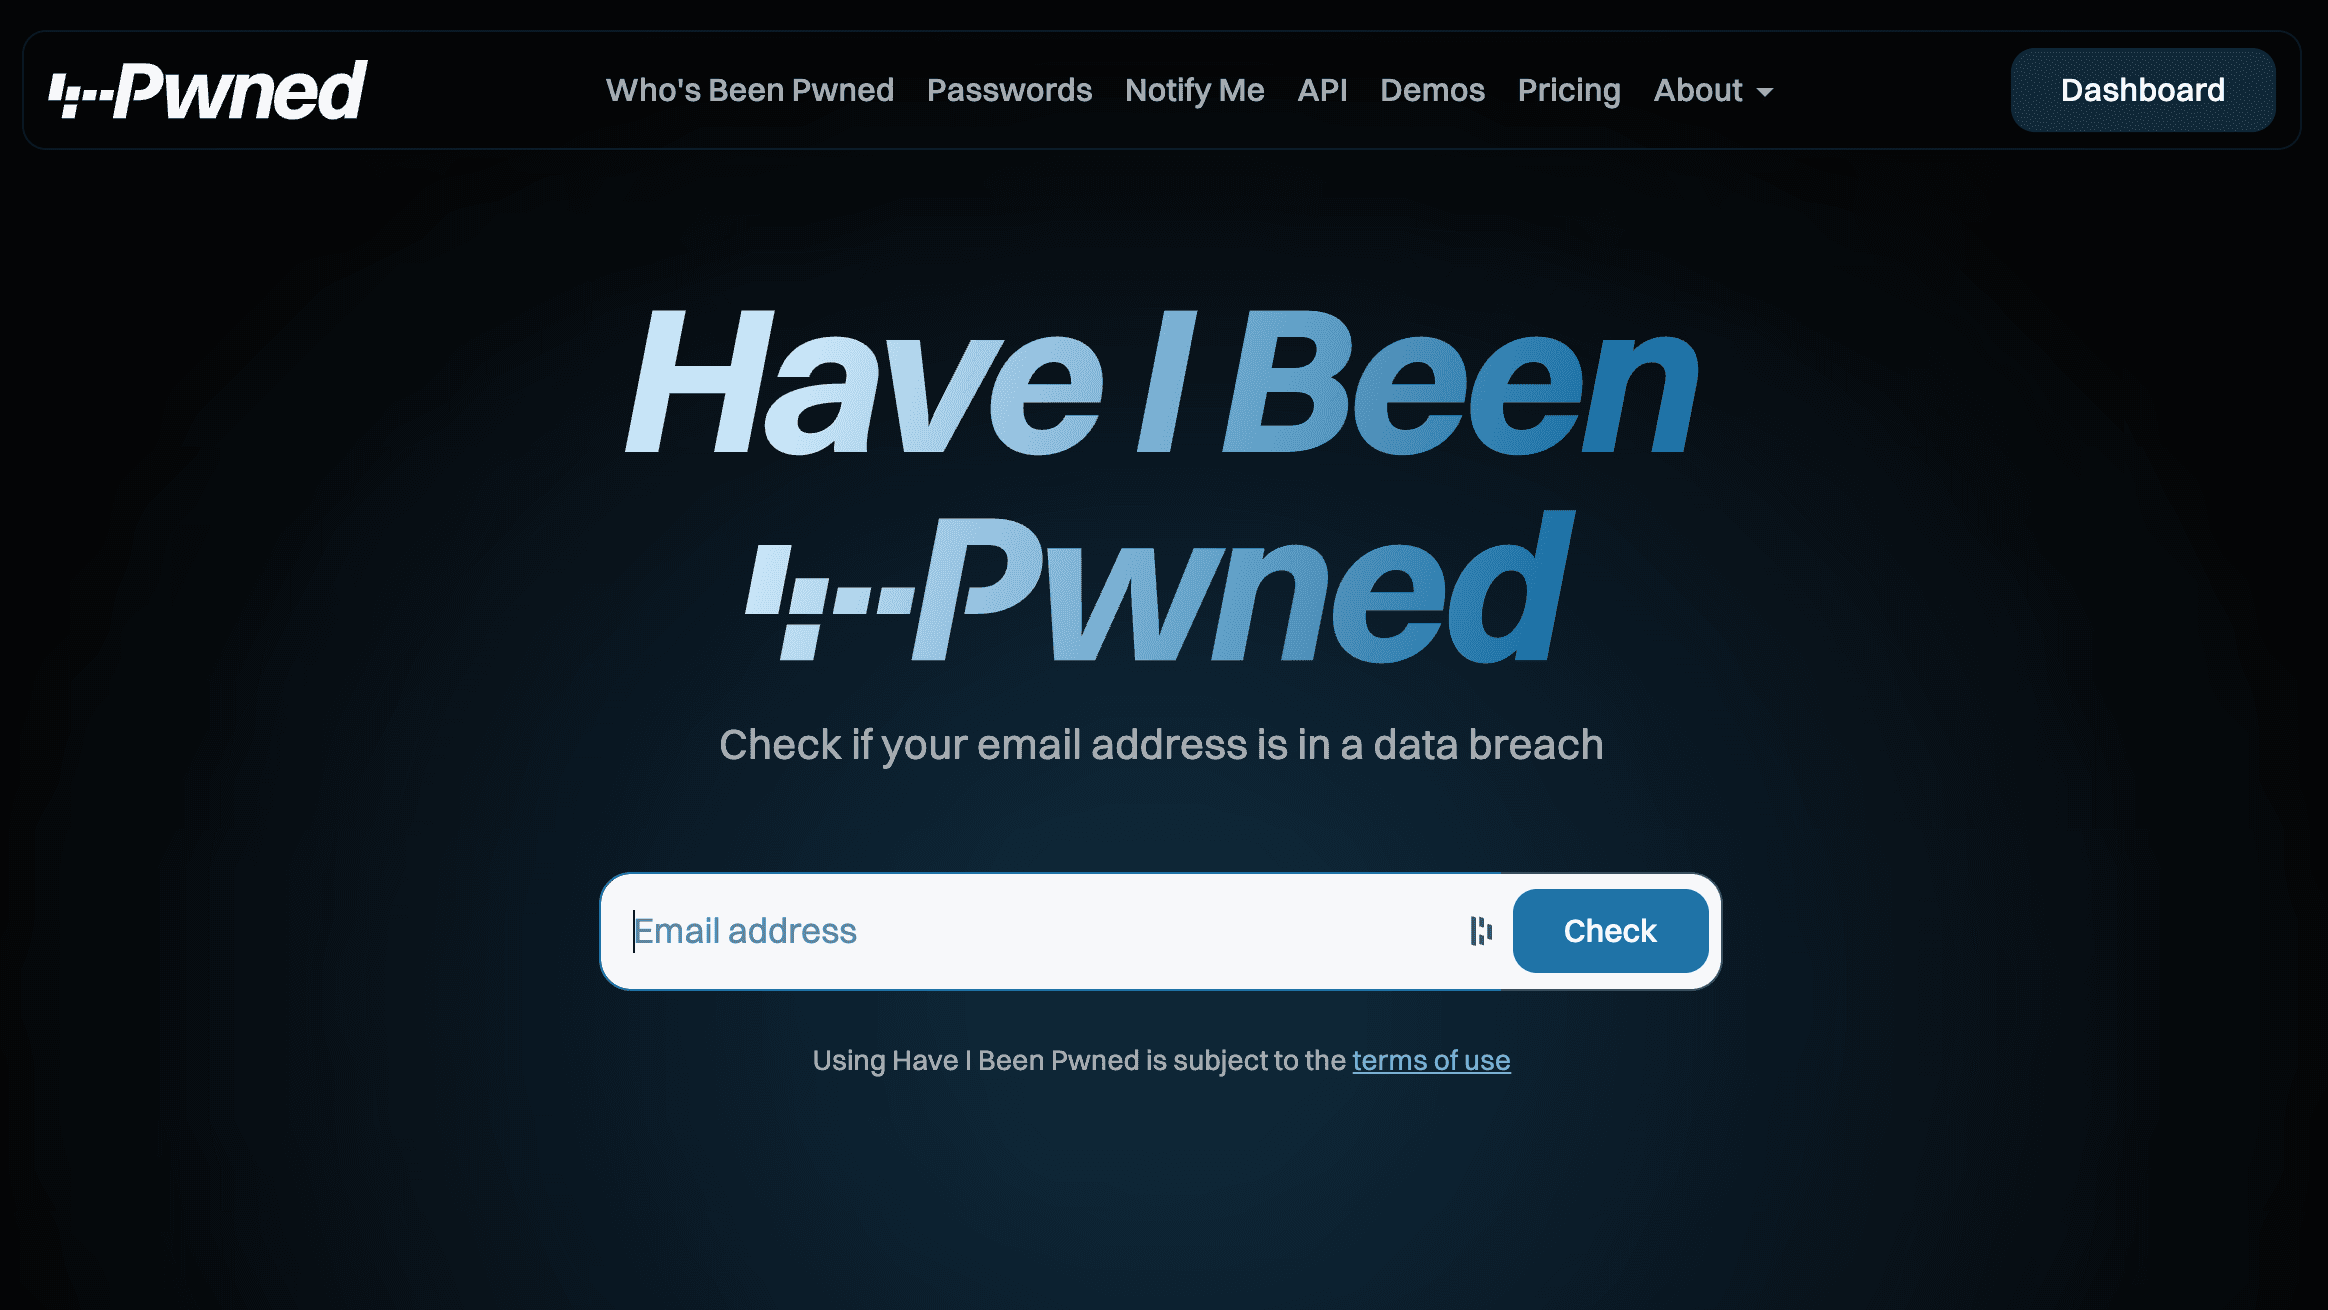
Startseite von haveIbeenpwned.com
Was haveibeenpwned.com eigentlich tut
Hinter dem Namen steckt ein großartiges Tool, um Datenpannen aufzuspüren. Entwickelt vom Sicherheitsforscher Troy Hunt, ermöglicht die Plattform den Abgleich mit Millionen kompromittierter Datensätze aus öffentlich gewordenen Leaks. Mit wenigen Klicks kannst du prüfen, ob deine E-Mail-Adresse oder dein Passwort in einem Datenleck aufgetaucht ist.
Die Plattform zeigt wo deine Daten geleakt wurden und welche Informationen (z.B. E-Mail- oder IP-Adressen, Telefonnummern, Passwörter) betroffen sind. Die Plattform speichert die Eingaben nicht dauerhaft, sondern nutzt Hashing-Verfahren, um Suchanfragen anonymisiert abzugleichen.
Was das Ergebnis verriet
In Annes Fall war das Ergebnis eindeutig:
- ihre E-Mail-Adresse tauchte fünfmal in Datenpannen auf.
- In mehreren Fällen war ihr Passwort verschlüsselt veröffentlicht, in einigen sogar im Klartext – frei für die ungehinderte Nutzung durch Betrüger.
- Dasselbe Passwort erschien auch in der Passwort-Datenbank von haveibeenpwned.com.
Maßnahmen und Konsequenzen
Wir kontaktierten sofort den Support der Neobank. Leider zog sich die Bearbeitung über Wochen. Ein Problem, das bei Online-Banken mit schwachem Sicherheitsmanagement leider häufiger vorkommt.
Passwort-Disziplin und Multi-Faktor-Authentifizierung
Anne beichtete mir, dass sie überall dasselbe Passwort nutzte. Zwei-Faktor-Authentifizierung (2FA) oder Multi-Faktor-Authentifizierung (MFA) waren für sie Neuland.
Ich erklärte ihr, dass Wiederverwendung von Passwörtern das Einfallstor Nummer eins für Cyberkriminelle ist, und sie diese dringend ändern müsse. Vor allem für sensible Konten wie E-Mail und Banking.
Auch große Anbieter haben längst Sicherheitsmechanismen, die über Passwörter hinausgehen. Ein Login von einem unbekannten Gerät oder Ort ringt die Alarmglocke.
Ich empfahl Anne dringend, 2FA zu aktivieren, besonders für Bank- und Cloud-Dienste. Sie geriet nicht zum ersten Mal ins Visier von Betrügern. Auch ihr Versandhaus-Konto wurde schon einmal gehackt und zum Bestellen missbraucht.
Eigeninitiative zählt
Das Ändern der Passwörter stoppte das verdächtige Verhalten leider nicht. Weiterhin landeten täglich Centbeträge auf dem indischen Konto. Also kontaktierte Anne die Polizei – ein Schritt, den ich jedem in einem ähnlichen Fall ans Herz lege. Cybercrime-Vorfälle offiziell zu melden hilft, die Täterstrukturen zu durchbrechen.
Wenn der Support versagt
Nach rund drei Wochen meldete sich der Bank-Support. Leider ohne echte Hilfe. Ein SEPA-Mandat, keine nachvollziehbare Erklärung.
Da der katastrophale Support kaum reagierte, schloss Anna auf meinen Rat das Konto und transferierte ihr Guthaben zu einer vertrauenswürdigen Bank. Der sicherste Weg, um Online-Banking-Betrug schnell zu stoppen.
Mögliche Ursachen im Überblick
Die Ursache der betrügerischen Aktivitäten blieb unbekannt, aber einige Szenarien liegen nahe:
- Active Session Hijack:
Ein noch gültiges Session-Token erlaubte Betrügern trotz Passwortänderung weiterhin Zugriff auf die Banking-App. Ziemlich wahrscheinlich. - Saved Card Attack:
Annes Debitkarten-Daten wurden in einer App gespeichert, deren Anbieter Opfer eines Datenlecks wurde. Möglich durch Phishing oder In-App-Käufe ihres Sohnes, der häufig auf ihrem Handy spielt. - Verstecktes Abo:
Ebenfalls denkbar: ein unbeabsichtigter In-App-Kauf oder vergessenes Abo durch ist der heimliche Übeltäter. - Malware:
Angreifer verschafften sich Zugriff über Schadsoftware und bedienten das Smartphone (samt der Online-Banking-App) über Malware. Unwahrscheinlich, da Anne keine externen APKs installiert hatte.
Der Frau konnte geholfen werden, sich in Zukunft selbst im Internet zu schützen
Lehren aus der Geschichte
Rückblickend hätten wir vielleicht noch mehr Infos über die ominösen Transaktionen aus der Neobank-App ziehen können. Dennoch war das Schließen des Kontos die schnellste und einfachste Lösung.
Anne hat seitdem viel gelernt: Sie nutzt heute für jeden Dienst ein eigenes Passwort, reagiert skeptisch auf verdächtige Nachrichten und sichert ihre wichtigsten Konten mit einer Authenticator-App.
Seit über zwei Jahren lebt sie ein sorgenfreies digitales Leben. Ein kleiner, aber nachhaltiger Erfolg für digitale Selbstverteidigung.
Fazit: Kleine Schritte, große Wirkung
Manchmal beginnt IT-Sicherheit nicht mit Firewalls oder teuren Tools, sondern mit einem Hilferuf und einer Portion Chili con Carne.
Annes Fall zeigt: Oft sind es die kleinen Gewohnheiten, die den großen Unterschied machen. Ein Passwort hier, ein zweiter Faktor dort – schon wird aus Risiko Routine.
Wenn du denkst: „Mir passiert das nicht“, überprüfe lieber mal kurz deine Passwörter. Oder schau zu haveibeenpwned.com vorbei und checke, ob deine Daten vor Phishing und Leaks sicher sind.
Die beste Prävention ist kein teures Programm, sondern Wissen, Aufmerksamkeit und eine gesunde Skepsis.
Kleiner Wink zum Abschied
Das shiftavenue-Team beschäftigt sich täglich mit Themen rund um IT-Sicherheit und Cybersecurity-Management. Wenn du mehr erfahren willst, schau gerne in unseren Blog oder folge uns auf LinkedIn, wo wir regelmäßig praxisnahe Tipps und News aus dem IT-Alltag teilen.