PowerShell Härtung: Ein wichtiger Baustein für mehr IT-Sicherheit

Florian Heinen
Oktober 28, 2025
⏳ 9 min
PowerShell ist eines der stärksten Tools, die IT-Administratoren unter Windows zur Verfügung stehen. Sie ermöglicht Automatisierung, Verwaltung und Konfiguration nahezu aller Bereiche eines Windows-Systems: von einfachen Dateivorgängen bis hin zu Active Directory, Exchange oder EntraID.
Aber: Genau das macht sie auch gefährlich. Darum ist PowerShell-Hardening kein Nice-to-Have, sondern Pflicht.
Was bedeutet PowerShell Hardening?
PowerShell Hardening heißt: du sicherst deine PowerShell-Umgebung gezielt gegen Missbrauch und unauthorisierte Nutzung. Auf diese Weise wird so wenig Angriffsfläche wie möglich geboten, ohne den täglichen Betrieb für Admins und Entwickler unnötig einzuschränken.
Das beginnt mit einfachen Maßnahmen wie der Nutzung der neuesten PowerShell-Version und endet bei erweiterten Kontrollmechanismen wie Constrained Language Mode (CLM), Logging und Just Enough Administration (JEA).
Es geht also nicht darum, PowerShell komplett zu verbieten (das wäre in modernen IT-Umgebungen schlicht nicht praktikabel), sondern durch richtiges Konfigurieren gezielt zu steuern, wer was darf. Damit bleibt sie nützlich, sicher und berechenbar.
Warum du PowerShell absichern solltest
Cyberangriffe sind längst Alltag, und PowerShell wird dabei immer häufiger als Werkzeug missbraucht. Angreifer lieben sie, weil sie:
- standardmäßig auf fast allen Windows-Systemen vorinstalliert ist,
- umfangreiche Rechte bieten kann,
- und sich perfekt eignet, um Code unauffällig auszuführen.
PowerShell-Skripte werden oft eingesetzt, um Sicherheitslösungen zu umgehen, Persistenz aufzubauen oder Daten zu stehlen.
Wenn du PowerShell nicht absicherst, überlässt du Angreifern ein mächtiges Werkzeug, und zwar direkt auf deinem System. Mit den richtigen Maßnahmen lässt sich das aber verhindern. So kannst du zum Beispiel:
- den Sprachmodus einschränken
- Protokollierung aktivieren
- oder dafür sorgen, dass nur ausgewählte Benutzergruppen PowerShell überhaupt ausführen dürfen.
Das schützt nicht nur vor externen Angriffen, sondern auch unabsichtlichen oder böswilligen Fehlhandlungen aus eigenen Reihen. Wer Kontrolle über PowerShell übernimmt, macht die gesamte IT-Infrastruktur widerstandsfähiger. Ein Muss angesichts der zunehmenden Cyberbedrohungen unserer Zeit.
Hardening Roadmap für sicheres PowerShell-Management
PowerShell ist mächtig, aber ohne korrektes Absichern gefährlich. Besonders in Unternehmen, die auf Windows-Umgebungen setzen, können unsichere PowerShell-Konfigurationen zu schweren Sicherheitsvorfällen führen, wie Ransomware-Angriffen oder Datenlecks.
Um Risiken zu minimieren, muss PowerShell-Hardening mit System angegangen werden. Diese Roadmap dient als praxisnaher Leitfaden für Unternehmen, die gezielte Sicherheitskontrollen implementieren, und ihre PowerShell-Umgebungen absichern wollen. Im Anschluss betrachten wir zwei typische Szenarien in Unternehmen, anhand von konkreter Use Cases aus unserer Praxis.
Drei Phasen des PowerShell-Hardenings
Phase 1: Grundlegende Analyse
Bevor du ins Detail gehst, solltest du deine aktuelle PowerShell-Umgebung gründlich analysieren.
Schau dir an, welche Versionen aktiv sind (z.B Windows PowerShell 5.1 oder PowerShell 7.x). Ältere Versionen können Angreifern etwa über unsicheres Remoting die Tür öffnen, insbesondere wenn aktuelle Sicherheitsupdates fehlen. Entferne veraltete Installationen und aktualisiere auf die neueste, stabile PowerShell Version.
Phase 2: Transparenz durch Logging
Als nächstes geht es darum, Transparenz über alle PowerShell-Aktivitäten zu schaffen. Aktiviere Logging-Funktionen wie Script Block Logging, Module Logging und System-wide Transcripts. So erkennst du verdächtige Aktivitäten frühzeitig, kannst den Verlauf der Angriffe nachvollziehen, und besser reagieren.
Phase 3: Zugriff und Ausführung einschränken
Zum Schluss werden die Zugriffsrechte gezielt beschränkt. Tools wie AppLocker, Just Enough Administration (JEA) oder der Constrained Language Mode sorgen dafür, dass nur notwendige PowerShell-Befehle ausgeführt werden. Damit reduzierst du die Angriffsfläche auf ein Minimum und legst einen zentraler Baustein für effektives PowerShell Hardening.
Use Cases aus unserer Praxis
Use Case 1: Mittelständisches Unternehmen nach Ransomware-Angriff
Ein mittelständisches Unternehmen wurde Opfer einer Ransomware-Attacke. Der Angreifer nutzte PowerShell-Scripts, um Schadcode auszuführen und sich lateral im Netzwerk zu bewegen. Durch präventive Sicherheitskontrollen hätte der Angriff verhindert oder zumindest eingedämmt werden können.
Was hätte geholfen?
- Script Block Logging: hätte den verschleierten (obfuscated) Code des Angreifers protokolliert, entschlüsselt, und ein frühzeitiges Alarmsignal ausgelöst. So hätten Sicherheitsanalysten den Angriff bereits in der Anfangsphase erkannt.
- Module Logging: Dieses Logging hätte die einzelnen PowerShell-Befehle des Angreifers aufgezeichnet und eine detaillierte Nachverfolgung der lateralen Bewegung im Netzwerk ermöglicht.
- AppLocker: Durch die Beschränkung auf genehmigte Scripts hätte AppLocker die Ausführung des Schadcodes verhindern können.
- PowerShell Versionenmanagement: Ältere Versionen wie Windows PowerShell 5.1 ohne aktuelle Patches sind anfällig für Schwachstellen wie unsicheres Remoting. Ein Upgrade auf PowerShell 7.x mit aktuellen Sicherheitsupdates hätte das Risiko minimiert.
Die Kombination dieser Maßnahmen hätte die Angriffsfläche deutlich reduziert und die Reaktionsfähigkeit des Unternehmens auf den Vorfall verbessert.
Use Case 2: Finanzdienstleister mit Compliance-Anforderungen
Ein Finanzdienstleister steht unter starkem Druck, regulatorische Vorgaben (z. B. DSGVO, Auditauflagen) einzuhalten. Alle PowerShell-Vorgänge müssen lückenlos nachvollziehbar und auditierbar sein. Durch spezifische Hardening-Maßnahmen kann sowohl Sicherheit als auch Compliance gewährleistet werden.
Besondere Anforderungen & Lösungen:
- System-wide Transcripts: ermöglicht vollständige Aufzeichnungen von PowerShell-Sessions. Das Ergebnis: lückenlose Dokumentation, die bei Audits nach DSGVO oder anderen Vorschriften vorgelegt werden kann.
- Just Enough Administration (JEA): beschränkt Adminrechte auf Befehle und Ressourcen, die für eine bestimmte Aufgabe benötigt werden. So wird verhindert, dass ein kompromittierter Account weitreichende Schäden anrichtet.
- Constrained Language Mode: schränkt die verfügbaren PowerShell-Befehle auf eine sichere Teilmenge ein, und verhindert so die Ausführung von potenziell gefährlichen Skripten.
- AppLocker: sorgt dafür, dass nur vorab genehmigte Scripts ausgeführt werden dürfen, was unbefugte oder bösartige Aktivitäten unterbindet.
Durch diese Maßnahmen kann das Finanzunternehmen die Sicherheit seiner PowerShell-Umgebung erhöhen, bei gleichzeitiger Einhaltung gesetzliche Vorgaben.
Überblick: Maßnahmen und Nutzen
Script Block Logging: Erkennung verschleierten Codes
Module Logging: Nachvollziehbare Befehlsausführung
System-wide Transcripts: Vollständige Sitzungsaufzeichnung
JEA: Nur notwendige Rechte je Aufgabe
Constrained Language Mode: Schutz vor gefährlichen Befehlen
AppLocker: Nur freigegebene Skripte erlaubt
PowerShell 7.x: Geschlossene Schwachstellen
Digitale Signaturen: Authentizität gesichert
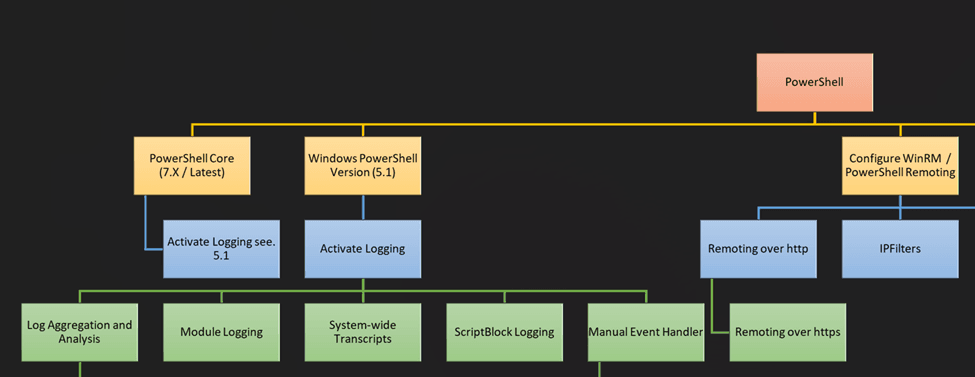
Auszug aus der Tabelle, die wir für die Analyse der PowerShell-Umgebung nutzen
Fazit
Gezieltes PowerShell-Hardening ermöglicht Unternehmen , die Vorteile von PowerShell zu nutzen ohne unnötige Risiken einzugehen. Am Ende geht es darum, ein maßgeschneidertes Konzept zu kreieren – für mehr Kontrolle, weniger Angriffsfläche und höhere Resilienz.
Willst du tiefer einsteigen?
Sieh dir unser PowerShell Foundational Training an. Dort lernst du praxisnah, wie du PowerShell richtig einsetzt. Oder lies mehr zum Thema PowerShell in unserem Blog.
Hier setzen wir an
Wir bringen langjährige Erfahrung aus PowerShell-Projekten mit. Unser Team entwickelt individuelle Konzepte, die die Sicherheit deiner Infrastruktur ganzheitlich verbessern. Interessiert? Melde dich bei uns und finde heraus, wie wir dir helfen können.